Вечером 1 ноября украинское приложение "Повітряна тривога" начало рассылать пользователям ложные уведомления о повышенном уровне опасности. В сообщениях говорилось о радиационной и химической угрозе, уличных боях в Киеве и о якобы применении Россией гиперзвуковой ракеты "Орешник". Одно из уведомлений утверждало, что по всей Украине объявлена ядерная тревога.
ВВС Украины заявили, что приложение, предположительно, подверглось вмешательству извне. В ведомстве подчеркнули, что радиационной угрозы нет, и призвали граждан ориентироваться на официальные сообщения. Министерство цифровой трансформации Украины временно приостановило работу сервиса. При этом сирены и другие каналы оповещения продолжали функционировать. Позднее приложение восстановили.
В ночь на 2 ноября о кибератаке проинформировало и МЧС России. По данным ведомства, злоумышленники получили возможность распространять через мобильное приложение ложную информацию. Пользователям приходили сообщения о якобы запущенных по российским регионам ядерных боеголовках. В рассылке также содержались рекомендации запастись продуктами на три недели и укрыться в подвалах.
МЧС подчеркнуло, что мобильное приложение является дополнительным каналом информирования и не относится к основным системам оповещения населения. Сирены, громкоговорители, СМС-рассылки, теле- и радиовещание продолжили работать в штатном режиме.
Как пишет Associated Press, ложные сообщения в российском приложении получили пользователи в 33 регионах. Ведомство не назвало предполагаемых организаторов атаки. Украинская сторона обвинила в произошедшем Россию, однако независимого подтверждения этой версии на данный момент нет. Также не установлено, были ли две атаки частью одной операции, передаёт Reuters.
Другие громкие случаи кибератак на системы оповещения
Хакеры включили все сирены Далласа
В ночь на 8 апреля 2017 года в американском Далласе одновременно сработали все 156 городских сирен. Система экстренного оповещения была активирована около 23:42 по местному времени. Специалистам удалось отключить её только к 01:17.
Городские власти официально подтвердили, что система подверглась хакерской атаке, и заявили, что злоумышленники, вероятно, находились в районе Далласа. Мэрия обратилась за помощью к Федеральной комиссии по связи США для установления источника вмешательства. Власти не раскрыли технические подробности взлома. Инцидент вызвал массовые обращения жителей в экстренные службы.
На телевидении объявили о восстании зомби
В феврале 2013 года хакеры получили доступ к оборудованию системы экстренного оповещения нескольких американских телеканалов. В эфире появились сообщения о том, что умершие якобы восстают из могил, а жителям следует избегать контактов с ними.
Ложные предупреждения затронули штаты Монтана, Мичиган, Юта, Нью-Мексико и Калифорния. Федеральная комиссия по связи США (FCC) установила, что злоумышленники воспользовались недостаточной защитой оборудования: на нём оставались заводские пароли, а часть устройств была доступна через Интернет.
Инцидент стал одним из наиболее известных примеров взлома американской системы экстренного оповещения. Позднее FCC отдельно указала на необходимость менять стандартные пароли и ограничивать доступ к такому оборудованию.
Израиль пытались запугать угрозой ядерного удара
В октябре 2023 года на фоне эскалации палестино-израильского конфликта хакерская группа AnonGhost заявила о взломе израильского приложения Red Alert, предназначенного для предупреждения населения о ракетных обстрелах.
Пользователям стали приходить поддельные уведомления о якобы готовящемся ядерном ударе. Эксперты по кибербезопасности подтвердили, что преступники использовали уязвимость в программном интерфейсе приложения, чтобы отправлять сообщения от имени официального источника.
Как отмечало издание The Washington Post, подобные атаки были направлены на создание паники и дезориентацию населения в условиях военного конфликта.
Под видом приложения для ракетных тревог распространяли шпионское ПО
В марте 2026 года специалисты Acronis Threat Research Unit обнаружили кампанию против израильских пользователей Android. Злоумышленники распространяли поддельную версию приложения Red Alert, имитируя сообщения официального Командования тыла Израиля.
Пользователям предлагали установить обновление якобы из-за неполадок в системе оповещения. Ссылка в СМС вела на загрузку вредоносного приложения. Оно сохраняло функции настоящего сервиса, но параллельно собирало данные с устройств: контакты, СМС, сведения об аккаунтах и местоположении.
Миллионы людей напугали фальшивой экстренной тревогой
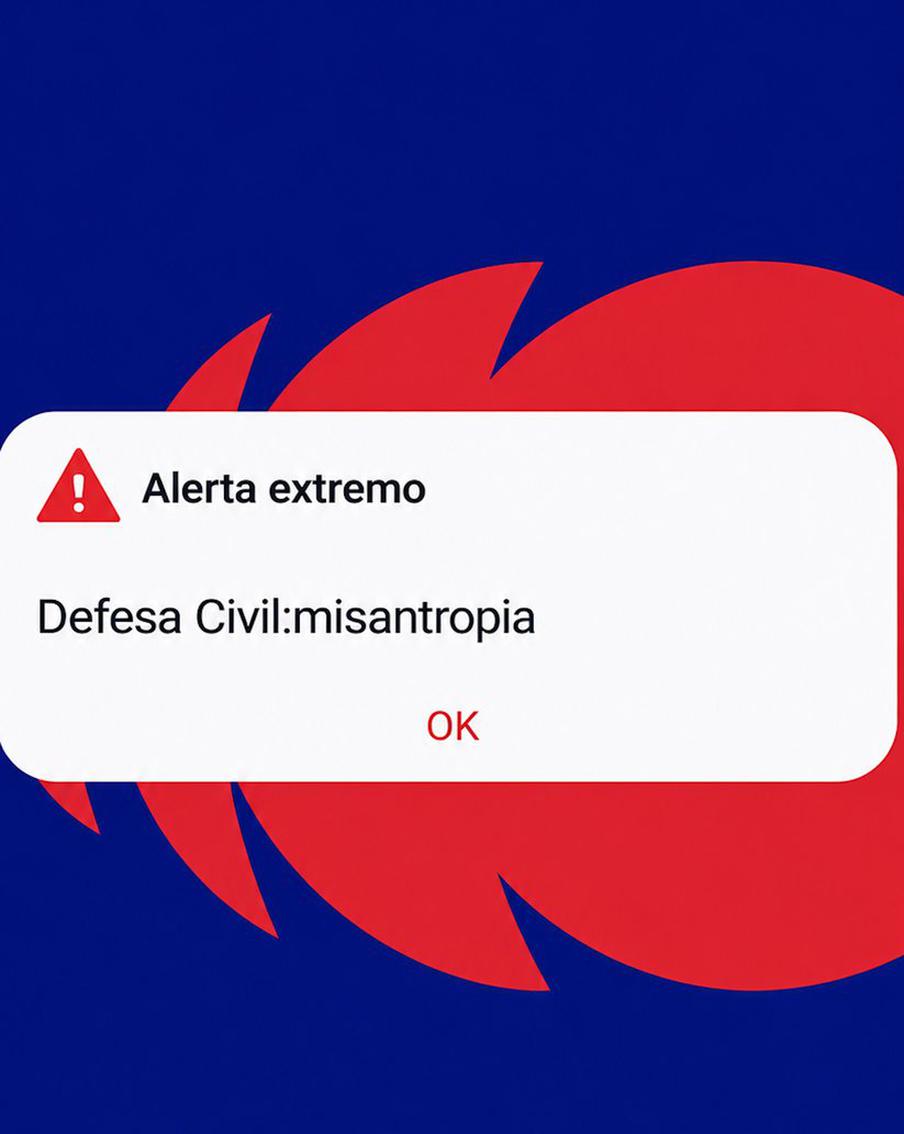
В ночь с 19 на 20 июня 2026 года хакеры взломали национальную платформу экстренного оповещения Бразилии Defesa Civil Alerta. На телефоны жителей нескольких штатов начали поступать уведомления высшей категории опасности – Extreme Alert. Вместо предупреждения о стихийном бедствии в сообщении было написано одно слово: misantropia ("мизантропия").
Министерство интеграции и регионального развития Бразилии заявило, что всего злоумышленники отправили десять ложных уведомлений. Девять из них распространялись через систему Cell Broadcast, позволяющую передавать сообщения всем совместимым телефонам в определённой географической зоне, а ещё одно – посредством СМС. По словам главы Национального управления гражданской обороны Волнеи Волффа, уведомления могли получить миллионы человек.
После обнаружения взлома власти около 01:30 отключили платформу. К расследованию подключили Федеральную полицию Бразилии, а также правительственный центр реагирования на киберинциденты. Причастные к атаке на тот момент установлены не были.
Национальное телекоммуникационное агентство Anatel отдельно подтвердило, что сообщения не отправлялись уполномоченными органами, ответственными за оповещение населения.